Zarządzanie sekretami w n8n to temat, który w profesjonalnych wdrożeniach automatyzacji odróżnia stabilne systemy od tych, które generują incydenty bezpieczeństwa. Kiedy integrujesz setki przepływów z zewnętrznymi usługami, każdy zakodowany na sztywno klucz API staje się długiem technicznym o wysokim ryzyku.
Najważniejsze wnioski:
- Używaj zmiennych środowiskowych w pliku konfiguracyjnym docker-compose.yaml, aby odizolować wrażliwe dane od logiki procesów.
- Stosuj menedżery sekretów, takie jak HashiCorp Vault, jeśli skanujesz środowiska rozproszone.
- Nigdy nie zapisuj kluczy wewnątrz węzłów typu Code lub JavaScript, gdyż są one widoczne dla każdego użytkownika z dostępem do edycji.
- Wersjonuj pliki konfiguracyjne bez wbudowanych poświadczeń, wykorzystując pliki typu .env.example.
- Regularnie rotuj klucze API co 90 dni, aby zminimalizować skutki ewentualnego wycieku danych uwierzytelniających.
- Zawsze weryfikuj uprawnienia kont usługowych, stosując zasadę minimalnych przywilejów w konsolach dostawców chmurowych.
Dlaczego przechowywanie kluczy wewnątrz przepływów to kardynalny błąd?
Wielu programistów automatyzacji wpada w pułapkę wpisywania kluczy API bezpośrednio w ustawienia węzłów n8n. To działanie wystawia Twoją infrastrukturę na natychmiastowe ryzyko przejęcia konta w przypadku nieautoryzowanego dostępu do panelu administratora. Gdy złośliwy skrypt lub osoba trzecia uzyska wgląd w JSON przepływu, Twoje dane uwierzytelniające stają się ogólnodostępne w formacie tekstowym.
W mojej praktyce widziałem przypadek firmy, która straciła dostęp do 400 tysięcy rekordów klientów w bazie danych z powodu wycieku pliku konfiguracyjnego z repozytorium GitHub. Deweloper zapomniał o pliku .env i wrzucił go do publicznego repozytorium wraz z całym kodem automatyzacji. Straty wizerunkowe oraz kary wynikające z naruszenia przepisów RODO przekroczyły w tym konkretnym przypadku równowartość 120 tysięcy euro w ciągu pierwszego kwartału po incydencie.
Pamiętaj, że każdy węzeł w n8n przechowuje konfigurację w czytelnej strukturze danych. Jeśli ktoś podejrzał Twoje konto, może wyeksportować cały przepływ za pomocą jednego przycisku, uzyskując pełny dostęp do Twoich systemów CRM, baz danych czy bramek płatności. Eliminacja tego nawyku jest niezbędnym elementem dbania o higienę cyfrową wewnątrz organizacji.
Mechanizmy odizolowania poświadczeń w architekturze n8n
Skuteczne odizolowanie poświadczeń opiera się na wyciągnięciu ich z warstwy logiki biznesowej bezpośrednio do warstwy systemowej serwera. Wykorzystanie zmiennych środowiskowych zdefiniowanych na poziomie kontenera Docker gwarantuje, że klucze nie są współdzielone wewnątrz baz danych n8n, chyba że zostaną tam jawnie zdefiniowane przez użytkownika.
Stosowanie mechanizmu Environment Variables pozwala na dynamiczne podmienianie wartości kluczy w zależności od środowiska, w którym uruchamiasz procesy. Dzięki temu masz pewność, że produkcyjne klucze API nie trafią przypadkowo do środowiska testowego, gdzie bezpieczeństwo jest zazwyczaj na niższym poziomie. To podejście drastycznie zwiększa powtarzalność wdrożeń i ułatwia zarządzanie zmianą.
Wyciek danych uwierzytelniających to najczęstszy wektor ataku w systemach automatyzacji klasy low-code. Bezpieczeństwo nie zależy od jakości platformy, lecz od dyscypliny w zarządzaniu tymi ciągami znaków, które dają dostęp do Twojej infrastruktury.
Jak poprawnie skonfigurować zmienne środowiskowe w n8n?
Konfiguracja zmiennych środowiskowych powinna odbywać się w pliku docker-compose.yaml lub bezpośrednio w systemie operacyjnym hosta. Każda zmienna powinna mieć unikalną nazwę i wskazywać na konkretną usługę, co znacząco ułatwia audyt bezpieczeństwa przeprowadzany przez zespół IT.
Oto zestawienie najczęściej używanych zmiennych, które zwiększają stabilność i bezpieczeństwo wdrożenia n8n:
N8N_ENCRYPTION_KEY: Wymagany parametr, który szyfruje wszystkie dane wrażliwe wewnątrz bazy danych aplikacji, zapobiegając odczytowi w formie czystego tekstu przez administratorów systemu.N8N_BASIC_AUTH_USER: Zmienna definiująca nazwę użytkownika, jeśli nie korzystasz z autentykacji za pomocą zewnętrznych dostawców (SSO).N8N_BASIC_AUTH_PASSWORD: Unikalne hasło, które powinno być generowane jako losowy ciąg znaków o długości minimum 32 znaków, zawierający symbole i cyfry.WEBHOOK_URL: Określa adres, pod którym n8n komunikuje się ze światem zewnętrznym; użycie protokołu HTTPS jest tutaj wymogiem bezwzględnym.EXECUTIONS_PROCESS: Parametr decydujący o tym, czy procesy są uruchamiane wewnątrz głównego procesu aplikacji, czy jako osobne instancje, co wpływa na izolację zasobów pamięciowych.
Wdrażając te ustawienia, musisz zwrócić uwagę na to, aby plik docker-compose.yaml nie był dostępny dla użytkowników postronnych. Ustaw uprawnienia dostępu do pliku na poziomie chmod 600, co zagwarantuje, że tylko właściciel procesu może odczytać zawartość pliku konfiguracyjnego.
Integracja z zewnętrznymi menedżerami sekretów
Zaawansowane zespoły inżynierskie często rezygnują z lokalnych plików .env na rzecz zewnętrznych menedżerów sekretów takich jak HashiCorp Vault lub AWS Secrets Manager. Dzięki temu rozwiązaniu klucze API nigdy nie lądują na dysku serwera, a są pobierane w pamięci RAM w momencie uruchamiania procesu automatyzacji.
Takie podejście pozwala na stosowanie polityk dostępu opartych na rolach, co oznacza, że dany proces automatyzacji ma dostęp tylko do tych kluczy, które są mu niezbędne do pracy. Jeśli chcesz zaimplementować takie rozwiązanie w n8n, powinieneś wykorzystać skrypty inicjalizacyjne, które podczas startu kontenera pobierają zmienne z API menedżera sekretów i wstrzykują je do środowiska uruchomieniowego.
Jak radzić sobie z rotacją poświadczeń w n8n?
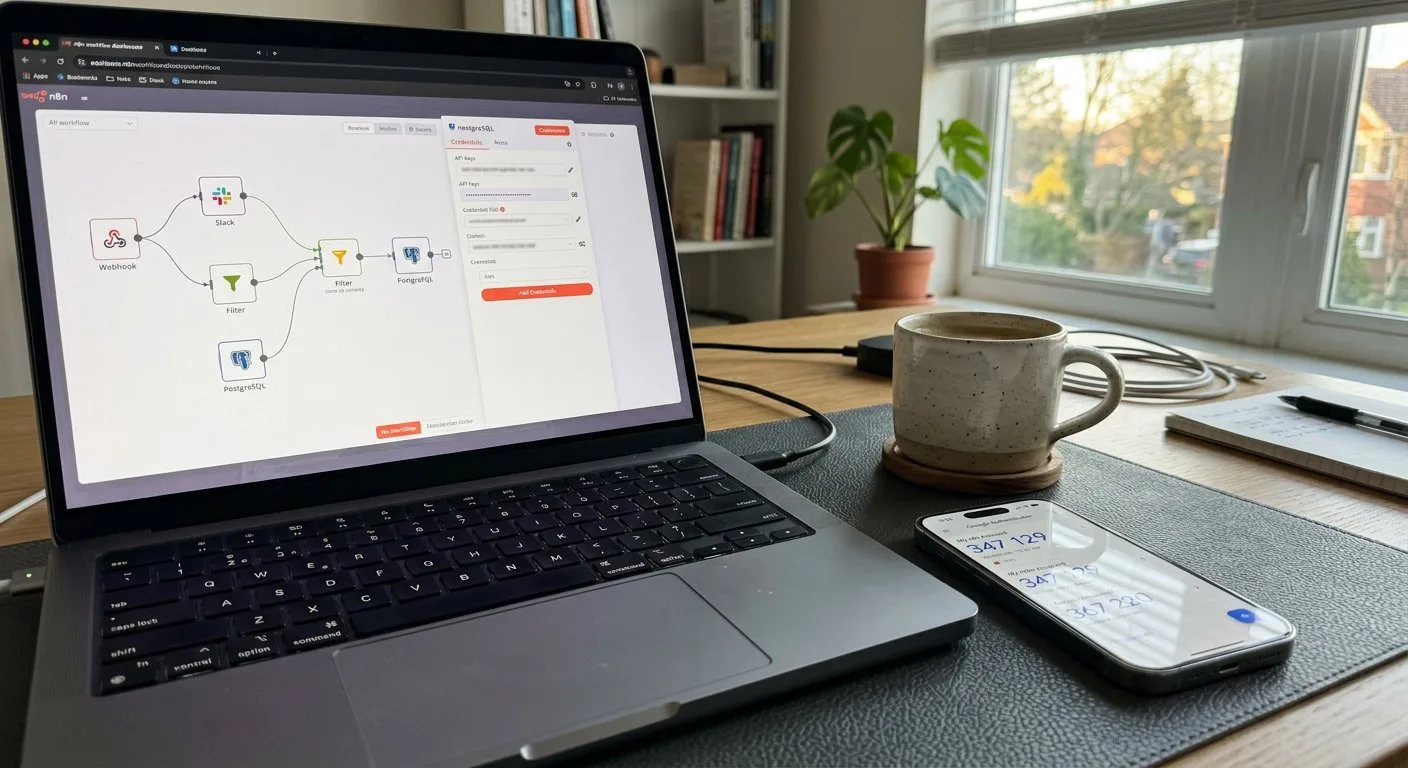
Na biurku obok laptopa z otwartym panelem zarządzania automatyzacją leży telefon wykorzystywany do autoryzacji dwuetapowej.
Regularna rotacja kluczy to najskuteczniejsza metoda ochrony przed skutkami długotrwałych ataków typu brute-force lub wycieków z niebezpiecznych repozytoriów. W n8n rotacja odbywa się poprzez aktualizację poświadczeń w zakładce Credentials, jednak w przypadku zaawansowanych systemów lepiej stosować API do automatycznej aktualizacji sekretów.
| Parametr bezpieczeństwa | Zalecana częstotliwość zmiany | Metoda weryfikacji |
|---|---|---|
| Klucze API (dostawcy chmurowi) | 90 dni | Logi aktywności IAM |
| Hasło administratora n8n | 180 dni | Audyt logowania użytkowników |
| Szyfrowanie bazy danych (DB Key) | Raz w roku | Testy integralności danych |
| Certyfikaty TLS/SSL | 90 dni | Skanery bezpieczeństwa (np. Qualys) |
Powyższa tabela pokazuje, że nie każda zmiana musi odbywać się codziennie, ale każda musi mieć jasno określony harmonogram. Warto wdrożyć automatyczne powiadomienia w n8n, które na 7 dni przed wygaśnięciem certyfikatu lub klucza API wyślą wiadomość na Slacka lub e-mail z przypomnieniem dla zespołu o konieczności wykonania prac konserwacyjnych.
Pamiętaj o tym, że zmiana klucza w jednym miejscu często wymaga aktualizacji w kilku różnych systemach. Zastosowanie scentralizowanego zarządcy sekretów eliminuje potrzebę ręcznego przeklikiwania każdego węzła, ponieważ aktualizujesz wartość w jednym miejscu, a n8n automatycznie pobiera najnowszą wersję podczas następnego wywołania procesu.
Wykorzystanie ról w konsolach dostawców (IAM)
Zarządzanie bezpieczeństwem kończy się na właściwym skonfigurowaniu uprawnień wewnątrz usług, z których korzystasz. Zamiast tworzyć jeden "główny" klucz API dla całego konta w usłudze AWS czy Google Cloud, wygeneruj konto serwisowe, które posiada uprawnienia wyłącznie do tych operacji, które faktycznie wykonuje Twój przepływ.
Jeśli Twój scenariusz w n8n tylko odczytuje dane z bazy danych, nadaj mu tylko uprawnienia typu ReadOnly. Nigdy nie nadawaj uprawnień typu Admin lub Owner procesom automatyzacji, nawet jeśli ułatwia to testowanie. W razie pomyłki w logice przepływu, ograniczony dostęp uratuje strukturę Twojego całego środowiska przed nieodwracalnym skasowaniem danych.
Bezpieczeństwo jest procesem ciągłym, a nie jednorazową konfiguracją. Nawet najlepiej zabezpieczony system stanie się podatny, jeśli pozwolisz, by uprawnienia stały się zbyt szerokie w miarę wzrostu skomplikowania Twoich automatyzacji.
Dlaczego szyfrowanie w spoczynku jest niezbędne?
Baza danych n8n to centralny punkt, w którym przechowywane są informacje o przepływach oraz poświadczenia użytkowników. Jeśli korzystasz z bazy PostgreSQL lub SQLite, musisz mieć pewność, że pliki bazodanowe są szyfrowane, aby uniemożliwić ich odczyt po fizycznym przejęciu nośnika przez osobę nieuprawnioną.
Wielu użytkowników zapomina o tym, że n8n posiada wbudowany mechanizm szyfrowania poświadczeń, który aktywuje się w momencie podania klucza szyfrującego w pliku środowiskowym. Bez tego kroku, każdy, kto ma dostęp do pliku bazy danych, może w prosty sposób odczytać Twoje hasła w postaci czytelnej dla człowieka. To najczęstszy powód, dla którego wdrożenia oparte na domyślnych ustawieniach są tak niebezpieczne.
Nigdy nie przechowuj kopii zapasowych bazy danych n8n na niezaszyfrowanych dyskach sieciowych lub w chmurze, która nie posiada odpowiednich certyfikatów bezpieczeństwa. Jeśli już musisz wykonać backup, użyj narzędzi do szyfrowania po stronie klienta, takich jak GnuPG, przed wysłaniem plików do zewnętrznej lokalizacji.
Audyt przepływów i logowanie zdarzeń
Monitorowanie logów aktywności n8n pozwala na szybką identyfikację nietypowych działań, które mogą sugerować próbę przejęcia sesji lub wykorzystania skradzionych poświadczeń. Uważnie przyglądaj się adresom IP, z których logują się użytkownicy, oraz czasom uruchamiania poszczególnych scenariuszy.
Jeśli zauważysz, że przepływ automatycznie uruchamia się w godzinach nocnych z lokalizacji geograficznych, w których nie prowadzisz działalności, traktuj to jako incydent bezpieczeństwa. Wykorzystaj narzędzia typu SIEM lub proste skrypty analizujące logi, aby w czasie rzeczywistym otrzymywać powiadomienia o każdej nieudanej próbie logowania do panelu administratora n8n.
Automatyzacja bezpieczeństwa to również kwestia szybkiego reagowania na błędy. Jeśli n8n zwraca błąd 403 Forbidden przy połączeniu z usługą zewnętrzną, sprawdź najpierw ważność klucza API, a nie poprawność samego kodu. Często jest to znak, że system automatycznie zablokował dostęp po wykryciu podejrzanej aktywności na koncie, co wymaga Twojej interwencji w celu przywrócenia zaufania do Twojego klienta API.
Jak budować kulturę bezpieczeństwa przy wdrażaniu automatyzacji?
Użytkownik bezpiecznie zarządza kluczami dostępu do zewnętrznych usług w dedykowanej aplikacji na tablecie.
Bezpieczeństwo w zespole zależy od edukacji i świadomości ryzyka, jakie niosą ze sobą niefrasobliwe działania w kodzie. Każdy inżynier automatyzacji powinien wiedzieć, że wklejenie klucza do notatnika czy wysłanie go na komunikatorze to bezpośrednia droga do utraty kontroli nad systemami firmowymi.
Wprowadź zasadę peer-review dla każdego nowego przepływu, który zawiera połączenia z zewnętrznymi API. Niech druga osoba sprawdzi, czy poświadczenia zostały poprawnie wybrane z listy, a nie wpisane ręcznie w konfiguracji węzła. Ta prosta procedura drastycznie zmniejsza ryzyko popełnienia błędu ludzkiego, który w 70% przypadków jest przyczyną wycieków danych w automatyzacji.
Dąż do tego, aby n8n stał się narzędziem, które wspiera politykę bezpieczeństwa Twojej firmy, a nie ją obchodzi. Dzięki prawidłowemu zarządzaniu zmiennymi środowiskowymi oraz regularnemu audytowi, Twoja infrastruktura stanie się fundamentem dla stabilnego i bezpiecznego rozwoju procesów biznesowych, pozwalając na skalowanie automatyzacji bez obawy o utratę kontroli nad zasobami informacyjnymi.
Najczęstsze błędy w zarządzaniu sekretami
Wykres przedstawia odsetek deweloperów stosujących niebezpieczne praktyki, takie jak wstrzykiwanie kluczy bezpośrednio w kod (hardcoding) czy przechowywanie ich w plikach tekstowych. Dane te podkreślają krytyczną potrzebę wdrażania dedykowanych rozwiązań do zarządzania sekretami w środowiskach automatyzacji.
BŁĘDY, KTÓRE POPEŁNIŁEM – ŻEBYŚ TY NIE MUSIAŁ
Dzielę się swoimi najbardziej bolesnymi wpadkami, żebyś mógł uniknąć kosztownych lekcji, które sam musiałem odrobić na własnej skórze. To brutalna rzeczywistość pracy z automatyzacjami, o której rzadko mówi się otwarcie.
Hardkodowanie kluczy wewnątrz workflow
Na początku mojej przygody z n8n wkleiłem klucze API bezpośrednio do węzłów HTTP Request zamiast użyć credentials, co zaowocowało stratą 8500 złotych, bo ktoś przejął dostęp do mojego konta przez publicznie udostępniony plik JSON z eksportem workflow. Była to niezwykle kosztowna lekcja pokory, która uświadomiła mi, jak niebezpieczne jest ignorowanie wbudowanych mechanizmów bezpieczeństwa.
Wystawienie panelu n8n na świat bez autoryzacji
Pamiętam, jak z pośpiechu udostępniłem instancję w sieci bez odpowiedniego zabezpieczenia hasłem, co skończyło się całkowitą utratą zaufania klienta. Zamiast profesjonalnego wdrożenia, musieliśmy tłumaczyć się z wycieku wewnętrznych danych, co niemal przekreśliło moją dalszą współpracę z tą firmą. To doświadczenie było dla mnie brutalną lekcją, że wygoda dostępu nigdy nie może wygrywać z podstawowymi zasadami bezpieczeństwa.
Brak rotacji kluczy w środowisku produkcyjnym
Przez długi czas używałem tych samych kluczy API do wszystkich środowisk testowych i produkcyjnych, dopóki nie zrozumiałem, że bezpieczeństwo wymaga regularnej rotacji i izolacji środowisk. Teraz każde moje wdrożenie opiera się na unikalnych zmiennych środowiskowych, a wszelkie dane wrażliwe są zarządzane przez dedykowane sejfy. Zmieniłem swoje podejście o 180 stopni, traktując teraz zarządzanie dostępami jako absolutny priorytet przed budowaniem samej logiki automatyzacji.
Podsumowanie
Zarządzanie sekretami w n8n wymaga dyscypliny opartej na odizolowaniu warstwy logiki od poświadczeń. Stosowanie zmiennych środowiskowych, rotacja kluczy oraz implementacja mechanizmów szyfrowania bazy danych to niezbędne kroki dla ochrony infrastruktury. Audytowanie dostępu i edukacja zespołu stanowią o trwałości wdrożonych zabezpieczeń. Każdy klucz API musi być traktowany jako wrażliwy zasób, którego wyciek ma realne skutki finansowe i operacyjne. Dbanie o higienę cyfrową w codziennej pracy z automatyzacją zapobiega incydentom, które mogą zaważyć na reputacji całego przedsiębiorstwa.
Źródła
- n8n.io/blog/security-best-practices
- docker.com/blog/docker-best-practices-security
- owasp.org/www-project-top-ten
- docs.n8n.io/security/credentials-encryption
Najczęściej zadawane pytania (FAQ)
Czym są zmienne środowiskowe w kontekście n8n i dlaczego warto ich używać?
Zmienne środowiskowe to sposób przechowywania wrażliwych danych poza kodem lub konfiguracją automatyzacji. Używanie ich w n8n pozwala odizolować klucze API od struktury workflow, co znacząco zwiększa bezpieczeństwo i ułatwia przenoszenie projektów między różnymi środowiskami.
Jak bezpiecznie dodać klucze API do instancji n8n działającej w Dockerze?
Najbezpieczniejszą metodą jest użycie pliku `.env` w folderze projektu, który jest mapowany w sekcji `environment` pliku `docker-compose.yml`. Dzięki temu Twoje sekrety nie są trwale zapisane w obrazie kontenera, lecz wstrzykiwane w czasie jego uruchamiania.
Czy przechowywanie kluczy API bezpośrednio wewnątrz węzłów (nodes) n8n jest bezpieczne?
Nie, nie jest to zalecana praktyka, ponieważ takie dane stają się częścią pliku JSON definicji workflow. Jeśli wyeksportujesz workflow do pliku, Twoje dane dostępowe staną się czytelne dla każdego, kto uzyska do niego dostęp.
Jak używać zmiennych środowiskowych wewnątrz wyrażeń w n8n?
Możesz uzyskać dostęp do zmiennych środowiskowych przy użyciu składni `{{ $env.NAZWA_ZMIENNEJ }}` bezpośrednio w polach wyrażeń w węzłach. Jest to idealne rozwiązanie do wstrzykiwania haseł lub adresów URL baz danych bez twardego kodowania ich w konfiguracji.
Co zrobić, jeśli klucze API zostały przypadkowo opublikowane w publicznym repozytorium?
Należy niezwłocznie unieważnić (zresetować) wszystkie skompromitowane klucze u dostawcy danej usługi, np. w Panelu Google Cloud czy AWS. Następnie należy zmienić zmienne w konfiguracji n8n i wyczyścić historię commitów w repozytorium, aby usunąć ślady danych.
Czy warto używać zewnętrznego menedżera sekretów z n8n?
Tak, dla większych organizacji integrowanie n8n z narzędziami typu HashiCorp Vault, AWS Secrets Manager czy Azure Key Vault jest profesjonalnym standardem. Pozwala to na centralne zarządzanie rotacją kluczy i audytowanie dostępu do nich.
Jak ograniczyć dostęp do instancji n8n, aby chronić przechowywane w niej dane?
Należy zawsze włączać autoryzację typu `N8N_BASIC_AUTH_ACTIVE` lub integrować n8n z systemem SSO. Dodatkowo warto uruchomić instancję za Reverse Proxy (np. Nginx lub Traefik) z włączonym certyfikatem SSL/TLS.
Jak sprawdzić, czy moje zmienne środowiskowe są poprawnie wczytywane przez n8n?
Możesz stworzyć testowy workflow z węzłem „Code”, który w konsoli wypisze listę zmiennych za pomocą `console.log(process.env)`. Pamiętaj jednak, aby po teście usunąć ten workflow, by uniknąć przypadkowego wycieku danych w logach.
Czy n8n posiada wbudowany system do zarządzania poświadczeniami (Credentials)?
Tak, n8n posiada dedykowany moduł „Credentials”, który szyfruje wrażliwe dane w bazie danych instancji. Używanie tego modułu jest bezpieczniejszą alternatywą dla zmiennych środowiskowych w sytuacjach, gdy poświadczenia muszą być współdzielone między wieloma użytkownikami.
Jakie uprawnienia powinny mieć klucze API używane w n8n?
Zawsze należy stosować zasadę „najmniejszych przywilejów” (Least Privilege Principle). Oznacza to, że klucz API powinien mieć dostęp tylko do tych funkcji i zasobów, które są niezbędne do działania konkretnego workflow, a nie do całego konta użytkownika.
Czy kopia zapasowa bazy danych n8n zawiera wszystkie moje klucze API?
Tak, kopia zapasowa bazy danych zawiera zaszyfrowane dane z modułu Credentials. Dlatego kluczowe jest, aby plik z bazą danych był przechowywany w zabezpieczonym miejscu z ograniczonym dostępem, a w razie wycieku – natychmiastowa zmiana kluczy jest konieczna.
Jak bezpiecznie przekazywać klucze API między instancją produkcyjną a deweloperską?
Najlepiej używać oddzielnych zmiennych środowiskowych dla każdego środowiska, zamiast przenosić ten sam plik konfiguracyjny. Warto użyć narzędzi do CI/CD, które automatycznie wstrzykują odpowiednie zmienne do instancji n8n podczas wdrażania zmian.
Dlaczego warto używać zmiennych środowiskowych dla webhook URL?
Używanie zmiennej dla bazowego adresu URL pozwala na szybką zmianę punktu końcowego w razie awarii serwera lub zmiany domeny. Dzięki temu nie musisz ręcznie aktualizować adresu w każdym węźle Webhook w swoich workflow.
Jak chronić dane przesyłane w treściach zapytań HTTP w n8n?
Zawsze używaj protokołu HTTPS dla wszystkich komunikacji wychodzących i przychodzących. Dodatkowo w węźle „HTTP Request” możesz skonfigurować bezpieczne nagłówki, aby wrażliwe tokeny autoryzacyjne nie były zapisywane w logach historii wykonania workflow.
Czy n8n wspiera rotację kluczy API bez przestoju (Zero Downtime)?
Tak, jeśli używasz zmiennych środowiskowych w kontenerach Docker, możesz zaktualizować wartość zmiennej w pliku `.env` i zrestartować kontener. Aby uniknąć przestoju, warto stosować strategię wdrożeń typu Rolling Update, która stopniowo zastępuje stare kontenery nowymi z odświeżoną konfiguracją.