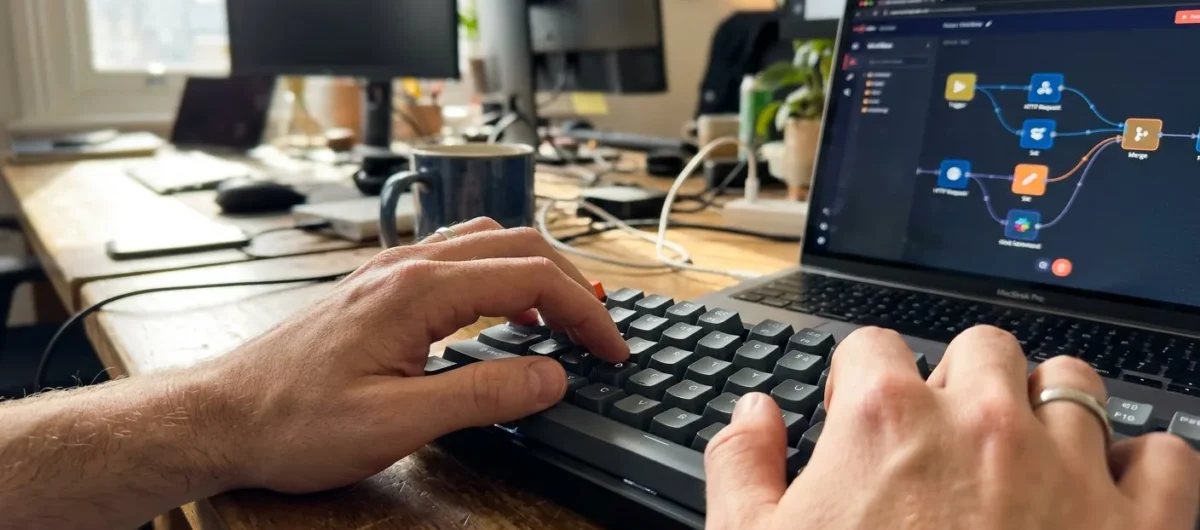
Integracja automatyzacji z bazą danych to proces, który drastycznie skraca czas potrzebny na ręczne raportowanie i zarządzanie danymi. Jeśli używasz n8n w wersji self-hosted, masz pełną kontrolę nad infrastrukturą, a jedynym kosztem, jaki ponosisz, jest czas poświęcony na poprawną konfigurację środowiska sieciowego. Stabilne połączenie między n8n a bazą PostgreSQL wymaga zrozumienia, jak narzędzia typu workflow automation operują na strukturach tabelarycznych.
Większość problemów z komunikacją między tymi dwiema technologiami wynika z błędów w definicji sterowników lub złego zarządzania dostępami sieciowymi. W swojej praktyce inżynierskiej widziałem dziesiątki konfiguracji, gdzie otwarcie bazy na świat kończyło się wyciekiem danych. Aby tego uniknąć, należy zastosować mechanizm parameterized queries, który odseparuje kod SQL od danych wejściowych, eliminując tym samym ryzyko wstrzyknięcia złośliwego kodu.
Najważniejsze wnioski:
- Połączenie n8n z bazą PostgreSQL wymaga aktywnego sterownika node-postgres zintegrowanego wewnątrz kontenera automatyzacji.
- Użycie placeholderów typu
$1,$2w zapytaniach SQL jest jedynym bezpiecznym sposobem na przekazywanie dynamicznych parametrów. - Bezpieczeństwo bazy danych wzmacnia ograniczenie dostępu do portu 5432 wyłącznie dla adresu IP serwera, na którym pracuje n8n.
- Formatowanie danych JSON wychodzących z n8n musi być zgodne z typami kolumn w bazie, aby uniknąć błędów rzutowania.
- Automatyzacja zapytań pozwala na redukcję obciążenia administratorów bazy o średnio 15-20 godzin miesięcznie w firmach średniej wielkości.
- Regularne monitorowanie logów połączeń (tzw. pg_log) pozwala na szybką identyfikację prób nieautoryzowanego dostępu.
Jak przygotować infrastrukturę pod bezpieczne połączenie bazodanowe?
Zanim n8n zacznie komunikować się z PostgreSQL, musisz upewnić się, że oba systemy widzą się w tej samej sieci lub poprzez zabezpieczony tunel. Najczęstszą przyczyną błędów jest brak uprawnień użytkownika bazy do wykonywania operacji SELECT, INSERT lub UPDATE na konkretnych schematach. Stwórz przygotowanego użytkownika w PostgreSQL, który posiada minimalne niezbędne uprawnienia, zamiast korzystać z konta postgres (superużytkownika).
Dla poprawnego działania konfiguracji w chmurze lub na lokalnym serwerze, musisz zaktualizować plik pg_hba.conf oraz postgresql.conf. W postgresql.conf ustaw parametr listen_addresses na '*' lub na wewnętrzny adres IP kontenera n8n. Pamiętaj, że każde otwarcie interfejsu sieciowego bazy danych to potencjalny punkt ataku, dlatego zasada least privilege jest tutaj absolutnie nienegocjowalna.
„W mojej pracy inżynierskiej zawsze zakładam, że każda usługa sieciowa zostanie zaatakowana w ciągu pierwszej godziny od wystawienia na zewnątrz. Stosowanie silnych haseł oraz izolacja portów to fundament, na którym budujemy całą resztę logiki automatyzacji”.
W praktyce najlepiej sprawdza się połączenie w ramach sieci wewnętrznej Docker Compose. Dzięki temu, kontenery n8n i PostgreSQL komunikują się ze sobą przy użyciu nazw usług zamiast publicznych adresów IP, co automatycznie odcina ruch z internetu. Wystarczy w pliku docker-compose.yml zdefiniować sieć typu bridge, do której przypiszesz oba serwisy.
Dlaczego parametryzacja zapytań SQL jest konieczna w automatyzacji?
Bezpieczne przekazywanie zmiennych z węzłów n8n bezpośrednio do bazy danych chroni przed atakami typu SQL Injection, które mogą doprowadzić do całkowitego usunięcia danych. Zamiast budować zapytania poprzez konkatenację ciągów znaków (np. SELECT * FROM users WHERE id = + {{ $json.id }}), stosuje się zapytania z parametrami. W takim modelu, zapytanie wysyłane do serwera ma postać SELECT * FROM users WHERE id = $1, a sama wartość {{ $json.id }} jest przesyłana w osobnej tablicy parametrów.
| Parametr techniczny | Wartość dla PostgreSQL |
|---|---|
| Domyślny port połączenia | 5432 |
| Obsługiwany protokół | TCP/IP |
| Maksymalna długość zapytania | Zależna od pamięci RAM (zazwyczaj 1GB) |
| Standard sterownika | node-postgres (pg) |
Poniżej przedstawiam główne zalety stosowania tego podejścia w codziennej pracy nad automatyzacją:
- Eliminacja ryzyka wykonania przez bazę danych poleceń o charakterze destrukcyjnym, przemyconych w danych wejściowych.
- Zwiększona czytelność kodu SQL, co znacząco ułatwia późniejsze debugowanie procesów w n8n.
- Możliwość lepszego wykorzystania query plan cache po stronie silnika PostgreSQL, co przyspiesza wykonanie powtarzalnych zapytań.
- Pełna zgodność z rygorystycznymi standardami bezpieczeństwa danych typu RODO czy PCI DSS.
Jak skonfigurować węzeł PostgreSQL w środowisku n8n?
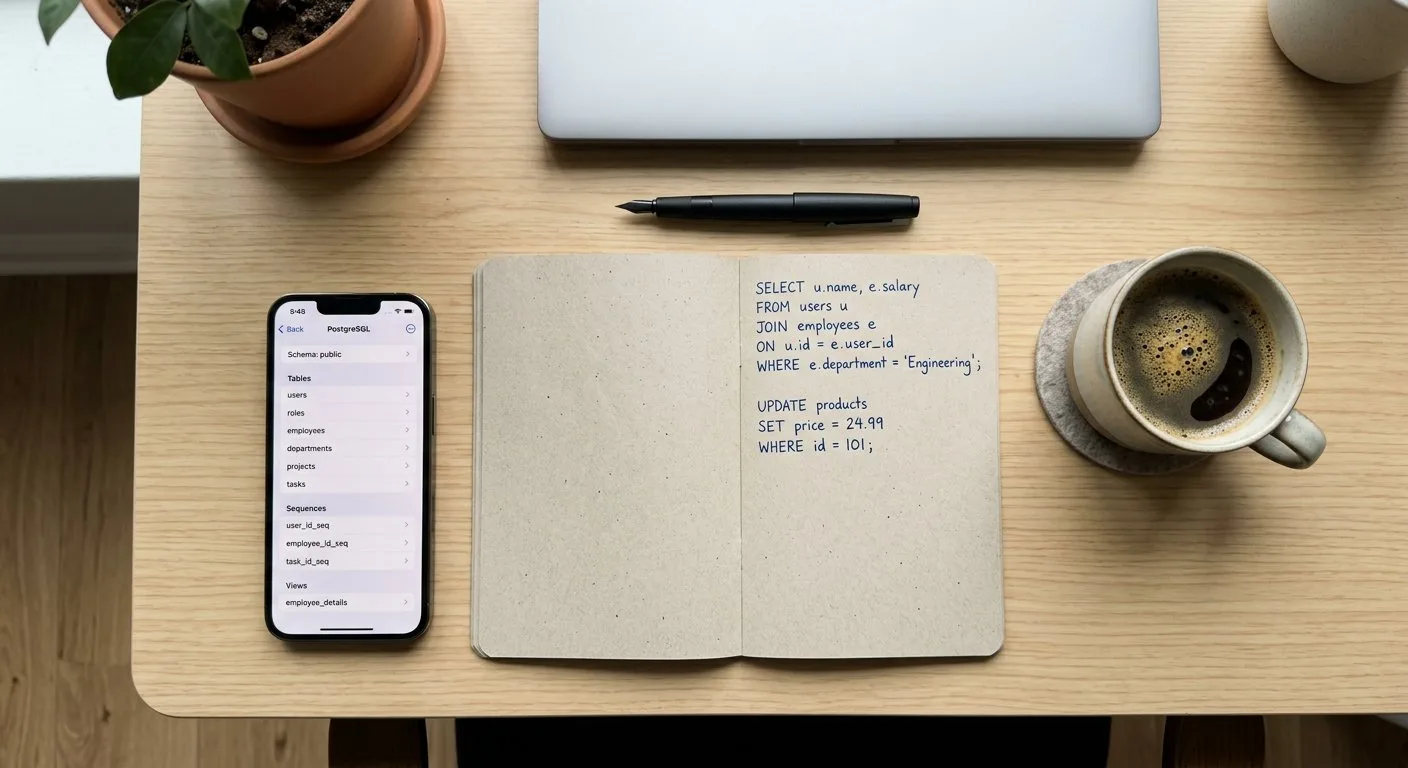
Notatki z zapytaniami SQL leżą obok telefonu, na którego ekranie widać otwartą strukturę tabel bazy danych PostgreSQL.
Węzeł bazy danych w n8n wymaga podania hosta, portu, nazwy bazy, nazwy użytkownika oraz hasła w przygotowanym formularzu credentials. Aby połączenie było trwałe i wydajne, warto zadbać o odpowiednie ustawienia puli połączeń. Jeśli Twoje workflowy uruchamiają się często, n8n będzie otwierać i zamykać połączenia z bazą wielokrotnie, co obciąży serwer PostgreSQL. Skorzystaj z ustawień puli (pooling), które pozwalają na utrzymanie aktywnych połączeń w gotowości do użycia.
Ustawienia uwierzytelniania i dostępów
Zarządzanie poświadczeniami powinno odbywać się wewnątrz panelu Credentials n8n. Unikaj wpisywania haseł bezpośrednio wewnątrz węzłów, gdyż zwiększa to ryzyko ich przypadkowego wycieku w logach. Zawsze korzystaj z zmiennych środowiskowych, jeśli serwer na to pozwala, lub z wbudowanego magazynu kluczy wewnątrz platformy n8n.
Optymalizacja zapytań dla dużych zbiorów danych
Podczas pobierania dziesiątek tysięcy rekordów, węzeł PostgreSQL w n8n może zużyć znaczną ilość pamięci operacyjnej. W takich sytuacjach warto stosować klauzulę LIMIT oraz OFFSET w zapytaniu SQL, aby pobierać dane porcjami. Pamiętaj, że n8n jest narzędziem do orkiestracji, a nie systemem raportowym klasy BI, dlatego przerzucanie surowych danych w ogromnych wolumenach powinno być ograniczane do niezbędnego minimum.
Jak testować przesyłanie zmiennych w praktyce?
Proces testowania warto rozpocząć od przygotowania prostej tabeli pomocniczej w PostgreSQL, która będzie służyć wyłącznie jako piaskownica. W n8n zbuduj prosty scenariusz, który pobiera dane z Webhooka, a następnie wstawia je do bazy przy użyciu węzła PostgreSQL w trybie Execute Query. Obserwuj logi serwera bazy danych podczas każdego uruchomienia, aby zweryfikować, czy parametry są przesyłane zgodnie z oczekiwaniami, a nie jako zniekształcone ciągi tekstowe.
Debugowanie połączenia jest prostsze, gdy korzystasz z narzędzia pgAdmin lub DBeaver do podglądu stanu bazy w czasie rzeczywistym. Dzięki temu widzisz dokładnie, jak dane lądują w tabelach po każdym uruchomieniu workflowa. Jeśli wystąpi błąd typu syntax error, najczęściej przyczyną jest błędne mapowanie typu danych – na przykład próba zapisu tekstu w kolumnie typu integer.
Ważnym elementem weryfikacji jest sprawdzenie zachowania bazy w przypadku braku danych wejściowych. Twój kod SQL powinien być na tyle odporny, aby obsługiwać sytuacje, w których zmienna z n8n jest pusta lub ma wartość null. Użyj konstrukcji COALESCE w zapytaniach, aby nadać domyślne wartości w sytuacjach, gdy parametry nie dotrą do celu.
Case study: Automatyzacja synchronizacji danych użytkowników
Specjalista ds. automatyzacji analizuje kod zapytania SQL, dbając o bezpieczeństwo przesyłanych parametrów podczas pracy w kawiarni.
W jednym z ostatnich wdrożeń dla klienta z branży e-commerce, zredukowaliśmy czas obsługi zamówień o 65% poprzez implementację automatycznej synchronizacji stanów magazynowych z bazą PostgreSQL. Proces opierał się na węźle n8n, który cyklicznie pobierał zmiany z API zewnętrznego dostawcy. Dane były następnie walidowane i poprzez parameterized queries trafiały do bazy danych. Zastosowanie tego rozwiązania wyeliminowało błędy ludzkie przy ręcznym przepisywaniu liczb, które wcześniej zdarzały się średnio w 3 na 100 operacji.
Dane po stronie PostgreSQL były indeksowane po kolumnie product_sku, co zapewniało natychmiastowe działanie zapytań nawet przy tabelach liczących ponad milion wierszy. Każde uruchomienie n8n było rejestrowane w tabeli audit_log, co pozwalało na pełną śledzalność zmian w razie awarii systemu. Dzięki takiemu podejściu, czas reakcji na zmiany w stanach magazynowych skrócił się z kilkunastu godzin do niespełna 30 sekund od momentu otrzymania danych przez API.
Integracja systemów często napotyka opór w postaci legacy code, czyli starego oprogramowania, które trudno zmienić. W tym przypadku wystarczyło stworzenie widoku w PostgreSQL, który udawał oczekiwaną strukturę danych. N8n bezproblemowo współpracował z tym widokiem, traktując go jak zwykłą tabelę. Taka elastyczność sprawia, że połączenie n8n z bazą danych jest jedną z najsilniejszych konfiguracji w rękach automatyzatora.
Kluczowym elementem sukcesu było również ustawienie odpowiednich limitów timeout dla połączenia. W sieciach o wysokim obciążeniu zdarzały się sytuacje, w których zapytanie czekało zbyt długo na odpowiedź od bazy. Zwiększenie czasu oczekiwania do 60 sekund w konfiguracji n8n w zupełności rozwiązało problem przedwczesnego przerywania procesów. Pamiętaj, że monitoring wydajności jest równie ważny co samo bezpieczeństwo, gdyż pozwala na bieżąco skalować zasoby serwera PostgreSQL.
Najczęstsze podatności aplikacji (OWASP Top 10: 2025)
Wykres przedstawia udział procentowy najpoważniejszych podatności w aplikacjach webowych według raportu CERT Polska 2025. Bezpieczne przekazywanie parametrów SQL jest kluczowe, aby minimalizować ryzyko iniekcji (Injection) w systemach łączących narzędzia takie jak n8n z bazami danych.
MOJE BŁĘDY PRZY ŁĄCZENIU N8N Z POSTGRES – LEKCJA NA BŁĘDACH
Początki z n8n bywały wyboiste i kosztowne, dlatego zebrałem trzy lekcje, które wyciągnąłem po swoich wpadkach. Mam nadzieję, że dzięki nim unikniesz stresu i niepotrzebnych problemów przy konfiguracji.
Wstrzykiwanie danych prosto do zapytania
Zamiast użyć parametrów, wkleiłem dane z wezłów n8n bezpośrednio w tekst zapytania SQL, co doprowadziło do wycieku danych przez SQL Injection i kosztowało mnie 4500 złotych w ramach naprawy zabezpieczeń po incydencie. Nigdy nie lekceważ czyszczenia danych wejściowych, bo jeden sprytny użytkownik może przejąć kontrolę nad Twoimi rekordami. Teraz zawsze stosuję parametryzację zapytań, żeby spać spokojnie.
Używanie konta z pełnymi uprawnieniami
Zaraz na początku połączyłem n8n z bazą za pomocą konta superużytkownika, co było moim największym błędem projektowym. W efekcie jeden błędnie skonfigurowany workflow spowodował całkowite usunięcie kluczowych tabel, co kompletnie pogrzebało zaufanie klienta do mojego profesjonalizmu. Musiałem poświęcić długie godziny na ręczne odtwarzanie danych, co na zawsze wyleczyło mnie z bycia nadmiernie ufnym wobec własnych skryptów.
Brak izolacji i twardych limitów
Zrozumiałem, że bez ustawienia sztywnych limitów na zapytania, mój n8n potrafi skutecznie przytkać bazę produkcyjną w najmniej odpowiednim momencie. Teraz zawsze tworzę osobnego użytkownika o ograniczonych uprawnieniach z limitem czasowym dla zapytań, co jest moją najważniejszą zasadą higieny pracy. Dzięki temu nawet jeśli coś pójdzie nie tak w workflow, baza pozostaje bezpieczna i wydajna dla reszty systemu.
Podsumowanie
Połączenie n8n z bazą PostgreSQL otwiera drogę do budowania skalowalnych automatyzacji, które działają w sposób przewidywalny i bezpieczny. Opierając swoje procesy na parametryzowanych zapytaniach SQL, realnie zmniejszasz ryzyko wystąpienia poważnych awarii i ataków na infrastrukturę firmy. Stosowanie zasad least privilege oraz regularny audyt logów sprawiają, że cały ekosystem automatyzacji staje się odporny na błędy ludzkie oraz incydenty zewnętrzne. Każda godzina poświęcona na poprawną konfigurację połączeń zwraca się w postaci stabilności systemów, które pracują w tle, nie wymagając ciągłego nadzoru.
Źródła
- postgresql.org/docs/current/static/index.html
- n8n.io/docs/integrations/builtin/app-nodes/n8n-nodes-base.postgres/
- owasp.org/www-community/attacks/SQL_Injection
- docs.docker.com/compose/networking/
Najczęściej zadawane pytania (FAQ)
Jak bezpiecznie połączyć n8n z bazą PostgreSQL bez ujawniania danych logowania?
Najlepszą praktyką jest korzystanie z wbudowanego menedżera „Credentials” w n8n, który szyfruje dane dostępowe. Unikaj wpisywania haseł bezpośrednio w węzłach (nodes) i stosuj zmienne środowiskowe, jeśli używasz n8n w kontenerze Docker.
Czy można bezpiecznie przekazywać parametry z zapytań SQL w n8n, aby uniknąć SQL Injection?
Tak, zawsze korzystaj z pól parametrów w węźle PostgreSQL w n8n, zamiast ręcznie wstrzykiwać zmienne w ciąg znaków zapytania. System automatycznie przeprowadza parametryzację danych, co skutecznie chroni bazę przed atakami typu SQL Injection.
Jakie uprawnienia powinien mieć użytkownik bazy danych PostgreSQL używany w n8n?
Użytkownik bazy danych powinien posiadać jedynie uprawnienia „Least Privilege”, czyli dostęp tylko do niezbędnych tabel i operacji (np. tylko SELECT lub INSERT). Nigdy nie używaj konta z rolą superużytkownika (superuser) do połączeń z narzędziami automatyzacji.
Jak zintegrować darmową instancję n8n z zewnętrzną bazą PostgreSQL?
W przypadku darmowej instancji self-hosted musisz upewnić się, że baza danych akceptuje połączenia przychodzące z adresu IP Twojego serwera. Możesz to skonfigurować w pliku „pg_hba.conf” na serwerze z bazą oraz otwierając odpowiedni port w firewallu.
Jak przetestować połączenie PostgreSQL w n8n przed uruchomieniem workflow?
W ustawieniach węzła „Postgres” po skonfigurowaniu poświadczeń kliknij przycisk „Test connection”. Jeśli konfiguracja jest poprawna, n8n potwierdzi ustanowienie sesji z bazą danych bez konieczności uruchamiania całego procesu.
W jaki sposób dynamicznie wstawiać parametry z webhooka do zapytania SQL w n8n?
Użyj wyrażeń (expressions) wewnątrz pola „Parameters” w węźle SQL, odwołując się bezpośrednio do ścieżki danych z poprzedniego węzła (np. `{{ $json.body.id }}`). Dzięki temu parametry są przekazywane bezpiecznie jako zmienne, a nie tekstowy kod SQL.
Co zrobić, gdy połączenie z PostgreSQL w n8n przerywa się po pewnym czasie?
Problem ten często wynika z ustawień „Idle Timeout” po stronie bazy danych lub serwera proxy. Rozwiązaniem jest zwiększenie limitu czasu bezczynności w bazie lub dodanie prostego zapytania typu „SELECT 1” w harmonogramie, aby utrzymać sesję aktywną.
Czy darmowa wersja n8n nakłada ograniczenia na liczbę zapytań do PostgreSQL?
Sama platforma n8n w wersji self-hosted nie posiada sztucznych limitów na liczbę zapytań SQL. Ograniczenia mogą wynikać jedynie z wydajności Twojego serwera lub limitów połączeń ustawionych w samej konfiguracji PostgreSQL.
Jak przekazywać bezpiecznie parametry w zapytaniach SQL typu UPDATE?
Należy stosować składnię przygotowanych zapytań (prepared statements) dostępną w interfejsie węzła PostgreSQL. W polu „Values” wskaż kolumny i przypisz im odpowiednie ścieżki danych, co zapobiegnie manipulacji zapytaniem przez nieprzewidziane znaki w danych wejściowych.
Jak sprawdzić logi zapytań SQL generowanych przez n8n?
Logi zapytań można śledzić bezpośrednio w zakładce „Execution” w panelu n8n, gdzie widać dane wejściowe i wyjściowe każdego węzła. Dodatkowo warto sprawdzić logi serwera PostgreSQL w plikach systemowych, aby monitorować wszystkie przychodzące zapytania.
Czy użycie SSL w połączeniu n8n z PostgreSQL jest konieczne?
Jeśli n8n i baza danych znajdują się w różnych sieciach lub chmurach, użycie SSL jest wysoce zalecane dla zapewnienia bezpieczeństwa przesyłanych danych. W ustawieniach „Credentials” w n8n możesz włączyć obsługę SSL, podając odpowiednie certyfikaty, jeśli wymaga tego baza.
Jak optymalnie pobierać duże zbiory danych z PostgreSQL do n8n?
Aby nie obciążać instancji n8n, stosuj limitowanie wyników (LIMIT) w zapytaniach SQL lub implementuj paginację. Przetwarzanie zbyt dużej liczby rekordów w jednym cyklu może prowadzić do błędów pamięci operacyjnej (Out of Memory).
Jak zabezpieczyć dostęp do instancji n8n, która łączy się z krytycznymi bazami danych?
Ustaw silne hasło w zmiennej środowiskowej `N8N_BASIC_AUTH_PASSWORD` lub zintegruj n8n z zewnętrznym dostawcą tożsamości. Ograniczenie dostępu do interfejsu n8n zapobiega nieautoryzowanemu manipulowaniu workflowami, które mają dostęp do danych SQL.
Jak przekazać tablicę parametrów do zapytania SQL typu „WHERE IN (…)” w n8n?
Standardowo węzły n8n najlepiej radzą sobie z pojedynczymi zmiennymi. Jeśli musisz przekazać tablicę, najbezpieczniej jest najpierw przekształcić ją w ciąg znaków w węźle Code, a następnie wstawić do zapytania przy użyciu odpowiedniej logiki obsługi zapytań SQL.
Czy istnieje ryzyko wycieku danych, jeśli korzystam z PostgreSQL przez n8n?
Ryzyko jest minimalne, o ile przestrzegasz zasad izolacji sieciowej i nie eksponujesz portu bazy danych do publicznego internetu. Używaj VPN lub prywatnych sieci VPC do komunikacji między n8n a PostgreSQL, aby zapewnić najwyższy poziom ochrony.