Czy wiesz, że aż 83% polskich menedżerów deklaruje, że ich firmy korzystają już z narzędzi opartych na sztucznej inteligencji, ale mniej niż 15% z nich przeszło formalny audyt pod kątem zgodności z nowym europejskim prawem? Wejście w życie unijnego rozporządzenia AI Act wywołało w zarządach i działach IT falę niepokoju porównywalną jedynie z gorączką wokół RODO sprzed kilku lat. Wizja kar sięgających do 35 milionów euro lub 7% globalnego rocznego obrotu potrafi sparaliżować nawet najbardziej innowacyjny zespół, zmuszając liderów do zadania sobie kluczowego pytania: jak wdrażać innowacje, by nie trafić na celownik regulatora?
Rzeczywistość nie musi jednak malować się w ciemnych barwach, a nowe przepisy nie oznaczają konieczności wyłączenia wszystkich sprytnych algorytmów, które optymalizują Twoją codzienną pracę. Warto wdrożyć rozwiązanie, jakim jest bezpieczny firmowy bot z bazą wiedzy, który pozwoli zachować pełną kontrolę nad wrażliwymi informacjami. Kluczem do sukcesu jest zrozumienie, że unijny ustawodawca nie zakazuje sztucznej inteligencji, lecz porządkuje zasady gry, dzieląc rozwiązania według stopnia generowanego przez nie ryzyka. Zamiast panikować i wyrzucać do kosza wdrożone chatboty, systemy rekomendacji czy narzędzia do automatycznej selekcji CV, musisz podejść do tematu metodycznie, krok po kroku.
W tym przewodniku pokażemy Ci, jak wdrożyć AI Act w polskiej firmie bez paraliżu operacyjnego i kar finansowych, przekładając skomplikowany żargon prawniczy na konkretną listę zadań dla Twojego biznesu. Dowiesz się, jak sklasyfikować używane systemy, jak przygotować zespół na nadchodzące zmiany i jak stworzyć procedury, które zamiast hamować rozwój, staną się Twoją tarczą ochronną i przewagą konkurencyjną na rynku. W nowoczesnej sprzedaży kluczowa staje się automatyzacja domykania leadów B2B, która pozwala odciążyć handlowców i przyspieszyć procesy ofertowania.
Zrozumieć ryzyko: Klasyfikacja systemów AI według unijnego prawa
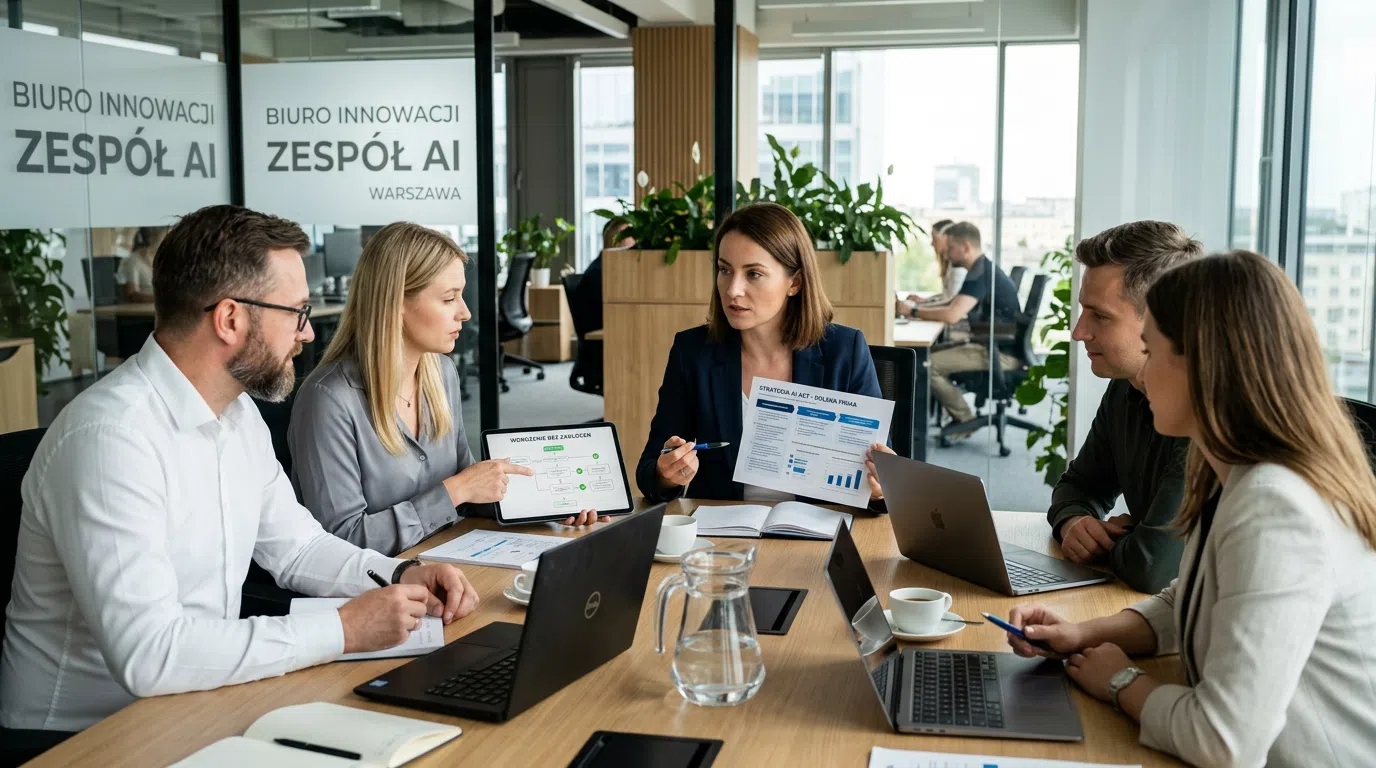
Fundamentem AI Act jest podejście oparte na analizie ryzyka. Unia Europejska nie traktuje wszystkich algorytmów jednakowo. Oznacza to, że prosty filtr antyspamowy w Twojej skrzynce pocztowej nie będzie podlegał takim samym rygorom jak system oceniający zdolność kredytową klientów czy algorytm analizujący mimikę twarzy kandydata podczas rekrutacji online. Aby uniknąć paraliżu, pierwszym krokiem w Twojej firmie musi być precyzyjna inwentaryzacja i klasyfikacja posiadanych narzędzi.
Nowe przepisy dzielą systemy sztucznej inteligencji na cztery główne kategorie ryzyka. Pierwsza to ryzyko niedozwolone (systemy zakazane), do którego należą m.in. systemy oceny społecznej (social scoring) czy techniki podprogowe manipulujące zachowaniem. Druga grupa to wysokie ryzyko – to tutaj kryje się najwięcej pułapek dla średnich i dużych firm, ponieważ systemy te podlegają rygorystycznym obowiązkom certyfikacji i nadzoru. Trzecia kategoria to systemy o ograniczonej dojrzałości/ryzyku (np. chatboty, które muszą jasno informować użytkownika, że rozmawia z maszyną), a czwarta to ryzyko minimalne (np. gry komputerowe czy proste filtry), które nie wymagają żadnych dodatkowych działań prawnych.
| Kategoria ryzyka | Przykłady zastosowań w biznesie | Główne obowiązki firmy | Poziom uciążliwości operacyjnej |
|---|---|---|---|
| Niedozwolone (Zakazane) | Social scoring pracowników, rozpoznawanie emocji w miejscu pracy, manipulacja behawioralna. | Całkowity zakaz stosowania na terenie UE. | Krytyczny (wymaga natychmiastowego wycofania). |
| Wysokie | Automatyczna rekrutacja i ocena pracowników, scoring kredytowy, ocena ryzyka ubezpieczeniowego. | Zarządzanie ryzykiem, wysoka jakość danych treningowych, rejestracja w bazie UE, nadzór ludzki. | Wysoki (wymaga wdrożenia procedur compliance i audytów). |
| Ograniczone | Chatboty obsługi klienta, generatory treści (np. copywriter AI), systemy deepfake. | Obowiązek informacyjny (użytkownik musi wiedzieć, że wchodzi w interakcję z AI). | Niski (wymaga jedynie zmian w interfejsie i regulaminach). |
| Minimalne | Filtry spamu, systemy rekomendacji w e-commerce, gry wideo z elementami AI. | Brak dodatkowych obowiązków prawnych (zalecane kodeksy postępowania). | Znikomy (brak wpływu na operacje). |
Jak wdrożyć AI Act w polskiej firmie bez paraliżu operacyjnego i kar finansowych – plan działania krok po kroku
Wdrożenie nowych regulacji bez zatrzymywania bieżących procesów biznesowych wymaga chirurgicznej precyzji. Jeśli rzucisz wszystkie siły na pisanie procedur, ucierpi na tym sprzedaż i rozwój produktu. Zamiast tego zastosuj metodę ewolucji, a nie rewolucji. Pierwszym krokiem, który powinieneś wykonać już dziś, jest powołanie interdyscyplinarnego zespołu ds. zarządzania AI (AI Governance Team). Nie zostawiaj tego tematu wyłącznie prawnikom – w zespole muszą znaleźć się przedstawiciele IT, bezpieczeństwa danych (IOD), a także liderzy biznesowi, którzy najlepiej rozumieją, jak dane narzędzia zarabiają dla firmy pieniądze.
Kolejnym etapem jest stworzenie wewnętrznego rejestru systemów AI. Każde narzędzie używane w firmie – od zaawansowanych systemów ERP z modułami predykcyjnymi, po darmowe konta ChatGPT używane przez dział marketingu – musi zostać wpisane do jednej bazy. Dla każdego narzędzia określ jego cel, pochodzenie (czy to oprogramowanie własne, czy zewnętrzne SaaS), kategorie przetwarzanych danych oraz przyporządkowaną klasę ryzyka. Dopiero mając taką mapę drogową, możesz przejść do wdrażania procedur minimalizujących ryzyko prawne.
W przypadku systemów o ograniczonym ryzyku (np. chatbotów) wdrożenie sprowadza się do prostej modyfikacji interfejsu użytkownika. Dodaj jasny komunikat: „Cześć! Jestem wirtualnym asystentem opartym na sztucznej inteligencji”. W przypadku systemów wysokiego ryzyka sprawa jest poważniejsza. Tutaj musisz wdrożyć system zarządzania ryzykiem (np. oparty na normie ISO/IEC 42001), zapewnić wysoką jakość danych zasilających algorytmy oraz zagwarantować tzw. „human-in-the-loop” – czyli zasadę, że ostateczną decyzję (np. o odrzuceniu kandydata do pracy) zawsze podejmuje i zatwierdza człowiek.
Kary za nieprzestrzeganie AI Act – ile naprawdę ryzykujesz?
Strach ma wielkie oczy, ale w przypadku AI Act liczby mówią same za siebie. Unijny regulator podszedł do kwestii sankcji niezwykle poważnie, projektując kary, które dla wielu podmiotów mogą oznaczać bankructwo. Co istotne, kary są stopniowane i zależą od rodzaju naruszenia oraz wielkości przedsiębiorstwa. Dla małych i średnich firm (MŚP) oraz startupów przewidziano pewne ulgi i limity, jednak maksymalne pułapy i tak budzą respekt.
Warto zauważyć, że kary finansowe mogą zostać nałożone nie tylko na twórców oprogramowania AI (dostawców), ale również na firmy, które z tych narzędzi korzystają w swojej codziennej działalności (wdrażających/użytkowników). Jeśli kupisz system wysokiego ryzyka od zewnętrznego dostawcy i będziesz go używać niezgodnie z przeznaczeniem lub bez odpowiedniego nadzoru, odpowiedzialność spadnie na Twoje barki.
| Rodzaj naruszenia przepisów AI Act | Maksymalna kara dla standardowych firm | Maksymalna kara dla MŚP i startupów |
|---|---|---|
| Stosowanie zakazanych praktyk AI (np. social scoring, manipulacja podprogowa) | Do 35 000 000 EUR lub do 7% rocznego globalnego obrotu | Do 35 000 000 EUR lub do 7% rocznego globalnego obrotu (niższa z tych kwot) |
| Niezgodność z obowiązkami dotyczącymi systemów wysokiego ryzyka | Do 15 000 000 EUR lub do 3% rocznego globalnego obrotu | Do 15 000 000 EUR lub do 3% rocznego globalnego obrotu (niższa z tych kwot) |
| Przekazanie nieprawdziwych, niepełnych lub wprowadzających w błąd informacji organom nadzorczym | Do 7 500 000 EUR lub do 1,5% rocznego globalnego obrotu | Do 7 500 000 EUR lub do 1,5% rocznego globalnego obrotu (niższa z tych kwot) |
Jak to wygląda w praktyce? Analiza wdrożenia w polskiej firmie e-commerce
Zobaczmy to na konkretnym przykładzie polskiej firmy „ModaTrend PL”, średniej wielkości sklepu internetowego zatrudniającego 80 osób, generującego roczny obrót na poziomie 45 milionów złotych. Firma intensywnie korzysta z algorytmów sztucznej inteligencji w trzech obszarach:
- Obszar 1: Inteligentny chatbot na stronie sklepu, który odpowiada na pytania klientów o status zamówienia i pomaga w doborze rozmiaru.
- Obszar 2: System rekomendacji produktowych oparty na uczeniu maszynowym, analizujący historię zakupową użytkowników.
- Obszar 3: Narzędzie AI do wstępnej selekcji aplikacji rekrutacyjnych (CV) na stanowiska magazynowe i biurowe, oceniające dopasowanie kandydata na podstawie słów kluczowych i historii zatrudnienia.
Przed wdrożeniem planu zgodności z AI Act, zarząd ModaTrend PL obawiał się paraliżu operacyjnego i konieczności rezygnacji z automatyzacji rekrutacji, która oszczędzała działowi HR około 30 godzin pracy tygodniowo. Firma przeprowadziła jednak audyt i wdrożyła następujące kroki naprawcze:
Dla chatbota (ryzyko ograniczone) wprowadzono prosty komunikat powitalny informujący, że rozmówcą jest bot, oraz dodano w widocznym miejscu link do polityki prywatności wyjaśniającej, jak przetwarzane są dane. System rekomendacji produktowych (ryzyko minimalne) został uznany za bezpieczny – nie wymagał żadnych modyfikacji prawnych, poza upewnieniem się, że działa zgodnie z RODO.
Największym wyzwaniem okazał się system rekrutacyjny, sklasyfikowany jako system wysokiego ryzyka. Zamiast go wyłączać, firma podjęła współpracę z dostawcą oprogramowania w celu uzyskania deklaracji zgodności CE oraz szczegółowej dokumentacji technicznej. Wprowadzono procedurę „human-in-the-loop”: algorytm nie odrzuca już automatycznie żadnego kandydata – generuje jedynie rekomendację punktową, a ostateczną decyzję o zaproszeniu na rozmowę lub odrzuceniu aplikacji zawsze podejmuje rekruter. Całość procesu opisano w wewnętrznej procedurze zarządzania ryzykiem AI. Koszt wdrożenia zamknął się w kwocie 12 000 złotych (konsultacje prawne i techniczne), a firma zachowała pełną wydajność operacyjną, eliminując ryzyko wielomilionowych kar.
Kultura „AI Literacy” – klucz do bezpiecznego wdrażania innowacji
Żadne procedury, audyty ani najbardziej skomplikowane dokumenty prawne nie uchronią Twojej firmy przed karami, jeśli Twoi pracownicy nie będą rozumieli, czym jest sztuczna inteligencja i jakie niesie ze sobą ryzyka. AI Act wprowadza formalny obowiązek zapewnienia przez pracodawców odpowiedniego poziomu wiedzy o sztucznej inteligencji (tzw. AI literacy) wśród personelu zajmującego się obsługą i wdrażaniem tych systemów. To doskonały punkt wyjścia do budowania bezpiecznej kultury innowacji.
Zamiast nudnych, teoretycznych szkoleń, zorganizuj dla swojego zespołu praktyczne warsztaty. Pokaż im, jak bezpiecznie korzystać z generatywnej sztucznej inteligencji (takiej jak ChatGPT czy Midjourney) w codziennej pracy. Naucz ich, że wpisywanie do publicznych promptów poufnych danych finansowych firmy, kodów źródłowych czy danych osobowych klientów to prosta droga do wycieku informacji i gigantycznych kłopotów prawnych. Stwórz jasną, prostą „Politykę korzystania z narzędzi AI w firmie”, która w kilku punktach określi, jakie narzędzia są dozwolone, a które wymagają wcześniejszej zgody działu IT.
Podsumowanie
Wdrożenie AI Act w polskiej firmie nie musi wiązać się z paraliżem operacyjnym ani rezygnacją z nowoczesnych technologii. Kluczem do sukcesu jest chłodna kalkulacja, rzetelna inwentaryzacja posiadanych narzędzi oraz dopasowanie procedur do realnego poziomu ryzyka. Traktuj nowe przepisy nie jako barierę, ale jako drogowskaz, który pozwala budować stabilny, bezpieczny i etyczny biznes. Działając metodycznie – od klasyfikacji systemów, przez podział odpowiedzialności, aż po edukację zespołu – zabezpieczysz swoją firmę przed dotkliwymi karami finansowymi i zyskasz zaufanie klientów, którzy coraz mocniej zwracają uwagę na to, jak przedsiębiorstwa zarządzają ich danymi i algorytmami.
Często zadawane pytania (FAQ)
Od kiedy w praktyce zaczną obowiązywać przepisy AI Act w Polsce?
AI Act wchodzi w życie stopniowo. Zakazy dotyczące systemów o niedozwolonym ryzyku zaczną obowiązywać już pod pod koniec 2024 roku (6 miesięcy od wejścia w życie aktu). Przepisy dotyczące systemów ogólnego przeznaczenia (np. modeli językowych) wejdą w życie po 12 miesiącach, natomiast większość obowiązków związanych z systemami wysokiego ryzyka zacznie w pełni obowiązywać po 24 do 36 miesiącach.
Czy jeśli moja firma korzysta tylko z darmowego ChatGPT, to muszę wdrażać procedury AI Act?
Tak, korzystanie z zewnętrznych narzędzi generatywnych również podlega regulacjom. Musisz przede wszystkim zadbać o tzw. AI literacy (edukację pracowników) oraz wdrożyć wewnętrzną politykę bezpieczeństwa, która określi, jakie dane pracownicy mogą wprowadzać do tego typu narzędzi, aby zapobiec wyciekowi danych osobowych i tajemnic przedsiębiorstwa.
Kto w polskiej firmie powinien odpowiadać za zgodność z AI Act?
Najlepszym rozwiązaniem jest powołanie interdyscyplinarnego zespołu (AI Governance Team), w skład którego wejdzie prawnik/inspektor ochrony danych (IOD), przedstawiciel działu IT/bezpieczeństwa oraz menedżer operacyjny. Odpowiedzialność zbiorowa rzadko się sprawdza, dlatego warto wyznaczyć jednego lidera projektu zgodności (np. AI Compliance Officer).
Czy systemy do automatycznego fakturowania i księgowości są systemami wysokiego ryzyka?
W większości przypadków nie. Standardowe systemy OCR do odczytywania faktur czy programy księgowe automatyzujące powtarzalne czynności nie są klasyfikowane jako systemy wysokiego ryzyka, o ile nie podejmują autonomicznych decyzji o profilowaniu finansowym klientów czy ocenie ich wypłacalności bez nadzoru człowieka.
Co grozi mojej firmie, jeśli kupię niezgodny z przepisami system AI od zewnętrznego dostawcy?
Jako wdrażający (użytkownik) systemu AI ponosisz odpowiedzialność za jego bezpieczne i zgodne z prawem użytkow